資安管理

資安管理
- 公司治理
- 風險治理
- 資安管理
資訊安全管理架構

資訊安全組織架構
英業達由資訊安全長帶領總部與各廠區資訊安全管理部門主管,資安組織人員執掌說明如下。
- 資訊安全長:負責資安政策推動與資源調度,向總經理報告。
- 總部資安部門主管:負責集團資訊安全制度之規劃與管理,向資訊安全長報告。
- 總部資安部門同仁:負責集團資訊安全業務之執行、防護及監測。
- 各廠區資安主管:負責廠區資訊安全制度之規劃與管理,向資訊安全長報告。
- 各廠區資安部門同仁:負責廠區資訊安全業務之執行、防護及監測。

資安管理措施
- 依據 ISO 27001 國際資安管理標準,建立英業達資訊安全政策,各廠區遵循資安政策,考量當地的法規與業務規範,設定各廠資安目標,以滿足客戶對英業達資安的期望。
- 再由資安目標展開各單位資安管理作為,每年檢視資訊安全政策與目標的適切性,確保企業之系統、網路維運,達到機密性、完整性與可用性。
- 依據英業達董事會核定之『年度內部稽核計劃』,定期進行英業達資訊安全專案稽核, 監理資訊安全管理系統 (ISMS) 之風險評鑑規劃與資訊安全制度落實情形,並於董事會提報稽核結果。
- 同仁每年簽署「員工行為準則」中均包含資安防護事項,並適時發布資安公告,提醒同仁小心資安風險。
- 定期舉辦資安教育訓練,讓同仁知道英業達資安管理相關規定,培養同仁資安理念,並能遵守資安規定。
- 對一般同仁進行資安教育訓練宣導,提供同仁最新資安案例與熱門的資安資訊,提升同仁資安素養。
- 採次世代防火牆,鞏固網路邊界,防範外部威脅。
- 建立雙層防禦架構,將產線、用戶端、機房伺服器網路有效區隔,提升資安防護縱深。
- 推展 NAC 准入管理,識別內部裝置,檢查裝置安全性條件才能連線進入內網。
- 導入堡壘跳板機,將主機連線入口單一化,降低滲透的風險。
- 建立文件機敏等級制度,強化個人資料存取管控機制。
- 使用加密軟體保護機敏資料,降低外洩風險。
- 定期執行系統備份,降低資料損毀的成本。
- 導入進階持續性威脅 APT 保護方案,加強 APT 攻擊防護監控,以避免惡意程式與駭客攻擊,保護英業達資訊安全。
- 監控全球各廠區病毒偵測的情形,並進行必要的防護措施與病毒處理,追蹤各區電腦與病毒接觸的原因,並確認病毒已根除。
- 要求網域內電腦安裝防毒軟體,每周安排防毒掃描。
- 遠端連線使用雙因子,並限制網域內電腦連線。
- 啟動郵件保護機制,過濾惡意附檔與釣魚連結,避免受到駭客社交工程攻擊。
- 要求同仁使用合法軟體,避免對公司造成危害。
- 定期執行資料備份、還原演練,以驗證備援機制有效性。
- 為確保營運不中斷,進行系統異常運作、 網路攻擊、病毒感染、機房火災等異常資安事件進行演練,降低意外事故所造成的損失。
- 每年均接受客戶、內部自檢和外部第三方的資訊安全稽核。
- 參照 ISO 27001 等資安架構及控制項進行檢核,共 14 項控制類別。
資安意識培訓與宣導
英業達運用多元管道,提升員工資安意識,不僅每月發布最新資安威脅情資,並於廠區關鍵角落張貼資安短文、電視牆播放資安員工守則,形塑「維護資安,人人有責」企業文化。 資安教育訓練分為新進人員、一般同仁及專業同仁,針對不同族群規劃適切課程,並透過社交工程演練來測試同仁。2025年總計執行29場社交工程演練,累計寄送40,168封信,通過測試的比率為96.69%。
外部驗證
2025年接受50場外部客戶、公正第三方驗證機構執行的審核,依據ISO/IEC 27001資安架構及控制項進行 檢驗,以確認資訊安全管理系統的有效性,同時成功通過政府AEO優質企業認證。透過第三方資安評鑑平台進行企業資安體檢,以維持 A 等級為目標,2025 年依據每月評鑑結果計算年度平均,公司整體安全性平均分數為 93.81 分(A 等級)。藉由第三方獨立評核,英業達得以掌握外部威脅態勢, 強化資安策略,持續提升營運韌性並維護利害關係人的信任。目前士林總部、桃科廠、浦東廠、重慶廠、捷克廠、墨西哥、英華達五股廠、英華達浦東廠及英華達南京廠皆已通過ISO/IEC 27001:2022國際資安認證,證書請詳認證與證書。
資安事件通報流程
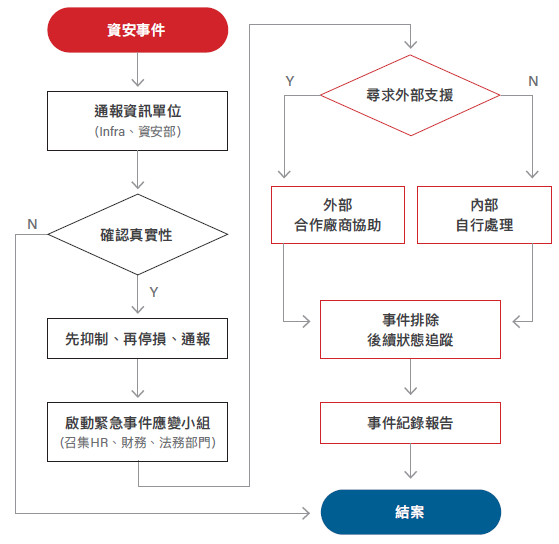
英業達設立完善的資安事件通報機制,包含設置專責通報專線並於內部入口網站之資訊安全專區清楚揭示4W1H(Who、Where、When、What、How)通報要點,確保員工在發現異常情況時能快速啟動通報流程。該機制與既有應變程序的銜接,組織得以即時判斷與處置,從而提升資安事件應變效率與整體防護韌性。 為提升跨部門協作能力與應變成熟度, 2025 年辦理跨部門資安事件桌面演練,透過駭客情境模擬測試通報流程、權責分工及應變決策流程之有效性,故未發生重大資通安全事件也未遭受損失。