
资安管理

资安管理
- 公司治理
- 风险治理
- 资安管理
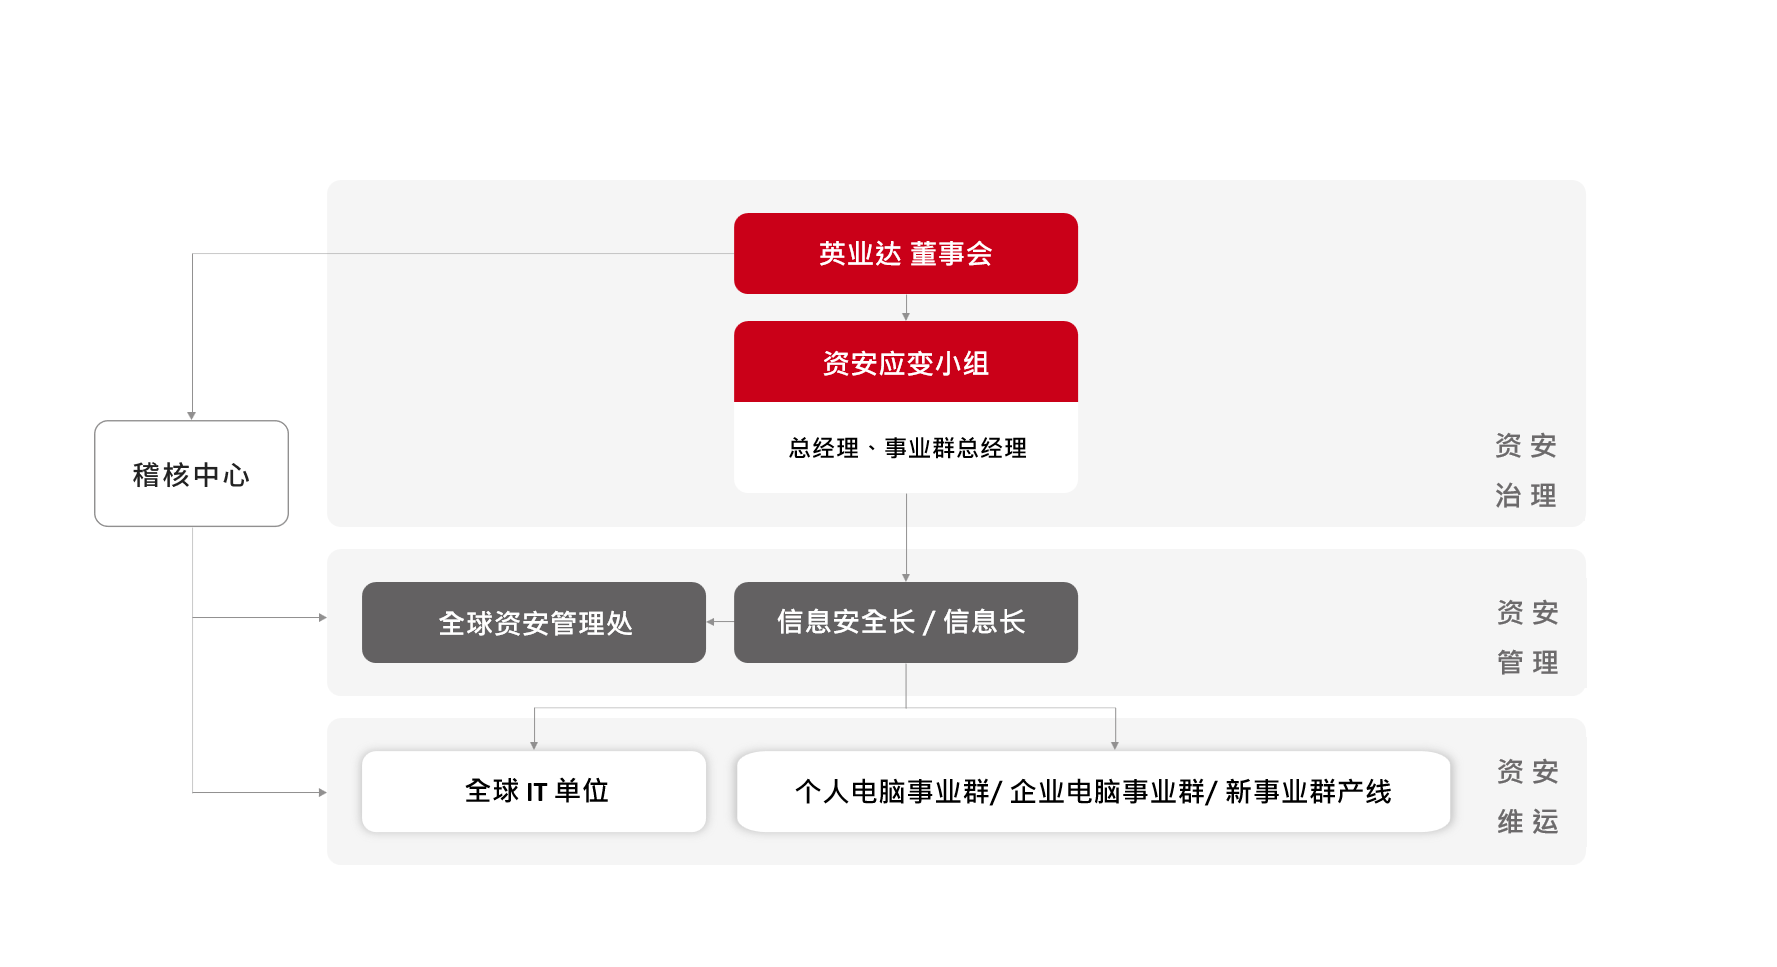
信息安全管理架构

信息安全组织架构
英业达由资讯安全长带领总部与各厂区资讯安全管理部门主管,资安组织人员执掌说明如下。
- 资讯安全长:负责资安政策推动与资源调度,向总经理报告。
- 总部资安部门主管:负责集团信息安全制度之规划与管理,向资讯安全长报告。
- 总部资安部门同仁:负责集团信息安全业务之执行、防护及监测。
- 各厂区资安主管:负责厂区信息安全制度之规划与管理,向资讯安全长报告。
- 各厂区资安部门同仁:负责厂区信息安全业务之执行、防护及监测。
资安管理措施
信息安全管理与稽核机制
- 依据ISO 27001国际资安管理标准,建立英业达信息安全政策,各厂区遵循资安政策,考虑当地的法规与业务规范,设定各厂资安目标,以满足客户对英业达资安的期望。
- 再由资安目标展开各单位资安管理作为,每年检视信息安全政策与目标的适切性,确保企业之系统、网络维运,达到机密性、完整性与可用性。
- 依据英业达董事会核定之『年度内部稽核计划』,定期进行英业达信息安全项目稽核, 监理信息安全管理系统 (ISMS) 之风险评鉴规划与信息安全制度落实情形,并于董事会提报稽核结果。
强化同仁资安意识
- 同仁每年签署「员工行为准则」中均包含资安防护事项,并适时发布资安公告,提醒同仁小心资安风险。
- 定期举办资安教育训练,让同仁知道英业达资安管理相关规定,培养同仁资安理念,并能遵守资安规定。
- 对一般同仁进行资安教育训练倡导,提供同仁最新资安案例与热门的资安信息,提升同仁资安素养。
网络安全
- 采下一代防火墙,巩固网络边界,防范外部威胁。
- 建立双层防御架构,将产线、客户端、机房服务器网络有效区隔,提升资安防护纵深。
- 推展NAC准入管理,识别内部装置,检查装置安全性条件才能联机进入内网。
- 导入堡垒跳板机,将主机联机入口单一化,降低渗透的风险。
数据安全
- 建立文件机敏等级制度,强化个人资料存取管控机制。
- 使用加密软件保护机敏数据,降低外泄风险。
- 定期执行系统备份,降低数据损毁的成本。
资安监控
- 导入进阶持续性威胁APT保护方案,加强APT 攻击防护监控,以避免恶意软件与黑客攻击,保护英业达信息安全。
- 监控全球各厂区病毒侦测的情形,并进行必要的防护措施与病毒查杀管理,追踪各区计算机与病毒接触的原因,并确认病毒已根除。
端点安全
- 要求网域内计算机安装防病毒软件,每周安排防毒扫描。
- 远程联机使用双因子,并限制网域内计算机联机。
- 启动邮件保护机制,过滤恶意附档与钓鱼连结,避免受到黑客社交工程攻击。
- 要求同仁使用合法软件,避免对公司造成危害。
资安演练与测试
- 定期执行数据备份、还原演练,以验证备援机制有效性。
- 为确保营运不中断,进行系统异常运作、 网络攻击、病毒感染、机房火灾等异常资安事件进行演练,降低意外事故所造成的损失。
指标衡量与评等
- 每年均接受客户、内部自检和外部第三方的信息安全稽核。
- 参照 ISO 27001 等资安架构及控件进行检核,共14项控制类别。
资安意识培训与倡导
英业达运用多元管道,提升员工信息安全意识,不仅每月发布最新信息安全威胁情报,并于厂区关键角落张贴信息安全短文、电视墙播放信息安全员工守则,形塑「维护信息安全,人人有责」企业文化。信息安全教育训练分为新进人员、一般同仁及专业同仁,针对不同族群规划适切课程,并通过社交工程演练来测试同仁。2025年总计执行29场社交工程演练,累计寄送40,168封信,通过测试的比率为96.69%。
外部驗證
2025年接受50场外部客户、公正第三方验证机构执行的审核,依据ISO/IEC 27001资安架构及控制项进行检验,以确认信息安全管理系统的有效性,同时成功通过政府AEO优质企业认证。通过第三方资安评鉴平台进行企业资安体检,以维持A等级为目标,2025年依据每月评鉴结果计算年度平均,公司整体安全性平均分数为93.81分(A等级)。借由第三方独立评核,英业达得以掌握外部威胁态势,强化资安策略,持续提升营运韧性并维护利害关系人的信任。目前士林总部、桃科厂、浦东厂、重庆厂、捷克厂、墨西哥、英华达五股厂、英华达浦东厂及英华达南京厂皆已通过ISO/IEC 27001:2022国际资安认证,证书请详认证与证书。
资安事件通报流程
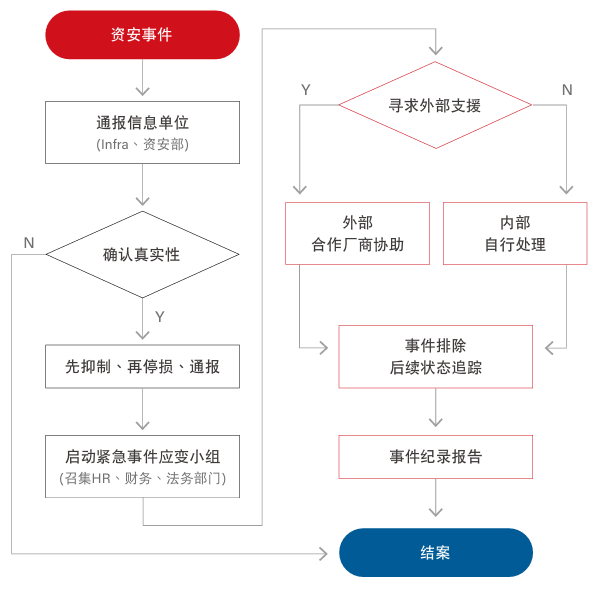
资安管理事件情形
项目 | 2021年 | 2022 年 | 2023 年 | 2024年 |
|---|---|---|---|---|
| 侵犯顾客隐私权或遗失顾客资料(件数) | 0 | 0 | 0 | 0 |
| 发生重大资通安全事件并遭受损失(金额) | 0 | 0 | 0 | 0 |


